リスクマネジメント
基本的な考え方
当社グループでは、リスクマネジメントが経営の重要な課題の一つであると認識し、リスク管理の充実・強化に取り組んでいます。当社グループを取り巻く環境の変化に伴い、コンプライアンス、サイバーセキュリティ、サプライチェーン、人権・人的資本といったESGに関連するリスクについても重要な経営課題として認識しています。このような状況に対応するため、当社グループではリスク管理の行動指針を、非常事態に対する未然防止、被害最小化のための事前対策、事前準備を整えることとし、その確実な実行に向けてリスクを特定した上でリスク管理を行っています。安全衛生・環境保全活動、事業継続マネジメント活動等に関し、発生頻度や影響度、取り巻く環境などを踏まえて主要なリスク項目を抽出し、それぞれについて責任部署、発生要因、事前予防策等を明確にすることで、管理体制の強化に取り組んでいます。
推進体制
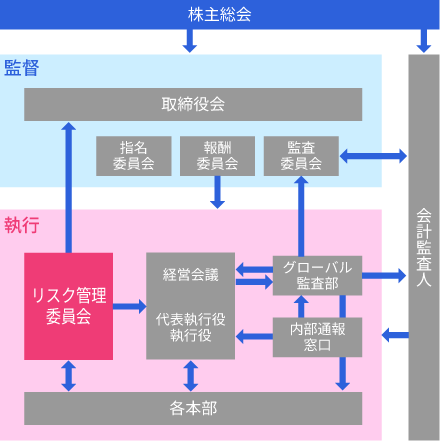
当社グループは、重大なリスク事案への対応および再発防止策を協議するため、リスク管理委員会を設置しています。リスク管理委員会は人事担当役員を委員長とし、常務以上の執行役および監査委員会事務局で構成され、グループ全体のリスク情報の共有と対応方針の検討を行っています。生産・事業活動の停止、大規模損失、重大な品質問題、法令違反、サイバー攻撃など、企業価値に重大な影響を及ぼす可能性のある事案については、リスク管理委員会において対応策および再発防止策を協議します。また、人権リスクについては定例的に議論を行い、対応状況を関係部門と共有しています。これらの活動状況は取締役会へ報告され、リスク管理に関する重要事項については取締役会による監督を受けています。
リスク管理委員会の主な役割
- 重大事案への対応協議 (品質問題、法令違反、サイバー攻撃等)
- 人権リスクに関する定期的な議論
2025年度においては4回開催し、回収懸念債権への対応を含む個別リスクの検討および、コンプライアンスならびに人権に関する取組の進捗確認について議論を行いました。
取り組み
BCP・気候関連リスクについての取り組み
当社では、自然災害や気候変動に起因するリスクを重要課題の一つと位置づけ、リスクマネジメントの枠組みの中で管理しています。これらのリスクについては、リスクの性質に応じてリスク管理委員会およびサステナビリティ会議がそれぞれ対応を担い、方針および対応策を検討しています。その内容は経営会議を経て取締役会に報告され、監督を受けています。また、これらのリスクについては、事業環境の変化を踏まえ、継続的な見直しおよび改善を行っています。
BCP(事業継続)
自然災害等による操業停止リスクに対応するため、事業継続計画(BCP)を整備し、連結中期経営計画において危機管理プログラムの強化を推進しています。また、事業環境の変化や過去の対応経験も踏まえ、代替生産体制の検討やグループ全体での情報共有体制の強化など、継続的な改善を行っています。なお、サプライチェーンにおけるリスク評価および供給継続に向けた取り組みについては、サプライチェーンにて詳しく説明しています。
気候関連リスク
気候関連リスクについては、サステナビリティ会議を中心にシナリオ分析、リスクの特定・評価、対応策の進捗管理を行っています。
- 内燃機関車販売の減少に伴う売上縮小リスク:
サステナビリティ会議および取締役会において議論し、脱炭素貢献製品の売上高比率目標を策定 - 再生可能エネルギー導入に伴うコスト増加リスク:
サステナビリティワーキンググループにおいて情報収集および対応策を検討 - 洪水等によるサプライチェーン寸断リスク:
リスク管理委員会において、サプライヤーを含めたBCP の強化を推進
サイバーセキュリティについての取り組み
基本的な考え方
当社では、サイバー攻撃や情報漏洩等のリスクを経営課題の一つとして認識し、リスクマネジメントの枠組みの中で重点的に対応を強化しています。情報セキュリティに関するリスクについては、リスク管理委員会において方針および対策を検討し、その内容は経営会議を経て取締役会に報告され、監督を受けています。
また、サイバー攻撃などの脅威から、機密情報や個人情報を適切に保護するため、情報セキュリティに関する方針および規程類を整備・展開するとともに従業員教育や各種対策を通じて情報セキュリティの強化を図っています。情報漏洩の防止・知的財産権の侵害および業務停止リスクの低減に向け、継続的な取り組みを推進しています。
推進体制
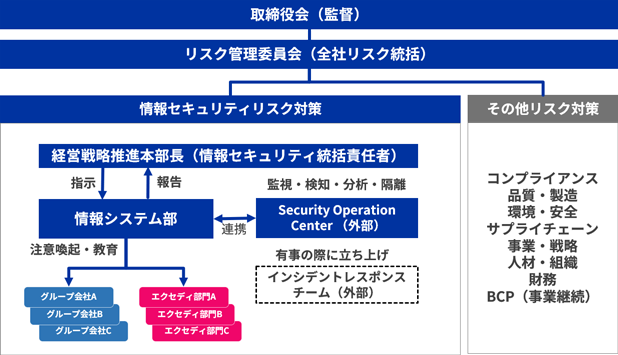
当社ではリスク管理委員会において情報セキュリティリスクに対する方針・対策の議論や情報共有を行っており、経営戦略推進本部長がそれを統括しております。経営戦略推進本部長のもと、情報システム部が外部セキュリティベンダーによるセキュリティオペレーションセンター(SOC)と協働し、グループ全体でのサイバー攻撃や内部不正などのリスクに対応しています。
有事の際には、外部セキュリティベンダーと協力してインシデントレスポンスチームを立ち上げ、インシデントの早期収束にあたります。
取り組み
「監視・対応」・「技術的対策」・「教育・啓発」を活動の3本柱としています。セキュリティ対策を本社主導で実施し、グローバル環境を漏れなく監視するとともに、迅速なインシデント対応体制を整備することで、高度化しているサイバー攻撃、内部情報漏洩などのセキュリティ脅威への対応を強化しています。
セキュリティインシデントが発生した際には、速やかに経営戦略推進本部長に報告し、リスク管理委員会を通じて外部有識者を交えた調査・分析・対策を行い、迅速な事業継続につなげています。
監視・対応
セキュリティオペレーションセンターによる24時間/365日の監視体制を敷いており、グループ全体のセキュリティ脅威とその予兆に関する対応を行っています。有事の際には外部セキュリティベンダーと協力し、インシデントレスポンスチームを立ち上げ、インシデントの早期収束にあたります。
技術的対策
外部セキュリティベンダーのサポートを得ながら、最新のセキュリティ対策ツールをグループ全体で導入し、巧妙かつ高度化するサイバー攻撃、内部情報漏洩などのセキュリティ脅威への対応を実施しています。
教育・啓発
セキュリティレベルの向上は、全従業員の日ごろの注意喚起によるところが大きく、当社ではいかに身近にセキュリティリスクが潜んでいるかを認識してもらうため、年6回の不審メールへの対応訓練、全従業員向け情報セキュリティ研修などを実施しています。また、最新の事例や各種機関からの注意喚起も含めたセキュリティ動向について年6回のセキュリティアップデートを全社に配信しており、従業員一人ひとりのセキュリティ意識を高めています。